Adresses postales, numéros de téléphone, coordonnées bancaires ou encore numéros de sécurité sociale : BrixHub permettrait d'effectuer des recherches dans plus de 11 milliards d’informations provenant de fuites de données. Le 5 octobre 2026, la ministre déléguée chargée de l’Intelligence artificielle et au Numérique, Anne Le Hénanff, a signalé les activités de la plateforme au procureur de Paris. L’affaire s’inscrit dans l’émergence du phénomène des « lookups », des services qui compilent des données personnelles issues de violations et accessibles sur internet.
Qu’est-ce que BrixHub, le moteur de recherche alimenté par des fuites de données ?
La plateforme BrixHub est exploitée par une société russe dénommée « ООО мостхаб (MostHub) ». Les Conditions générales d’utilisation et de vente présentent le logiciel comme « un outil de renseignement en sources ouvertes (OSINT) qui permet de rechercher des informations issues de fuites de données déjà rendues publiques par des tiers » et indiquent que la plateforme est « réservée aux professionnels de la sécurité et aux chercheurs OSINT »1. Bien que la plateforme russe soit a priori active depuis le mois de mars 2026, elle a connu un véritable essor en France à partir de la fin du mois de septembre.
Dans les faits, n’importe quel utilisateur peut rechercher des informations sur un individu à partir d’une seule donnée le concernant (y compris, a priori, un identifiant Steam, Discord ou FiveM GTA RP2).
Parmi les données visibles : nom, prénom, date de naissance, adresse e-mail, numéro de téléphone, adresse postale, profession, numéro de sécurité sociale, coordonnées bancaires, etc. Le site référence les sources dont proviennent les données, révélant ainsi les différents abonnements et inscriptions des personnes concernées (on retrouve par exemple France Travail, Fitness Park, des fédérations sportives, etc.). Le moteur de recherche constitue également un « arbre familial » en se basant sur les personnes référencées avec un nom de famille ou une adresse identique. Enfin, avec un identifiant Discord, il est possible de consulter l’historique du compte de la personne concernée, les serveurs auxquels elle appartient et même… les messages publiés sur ces serveurs publics.
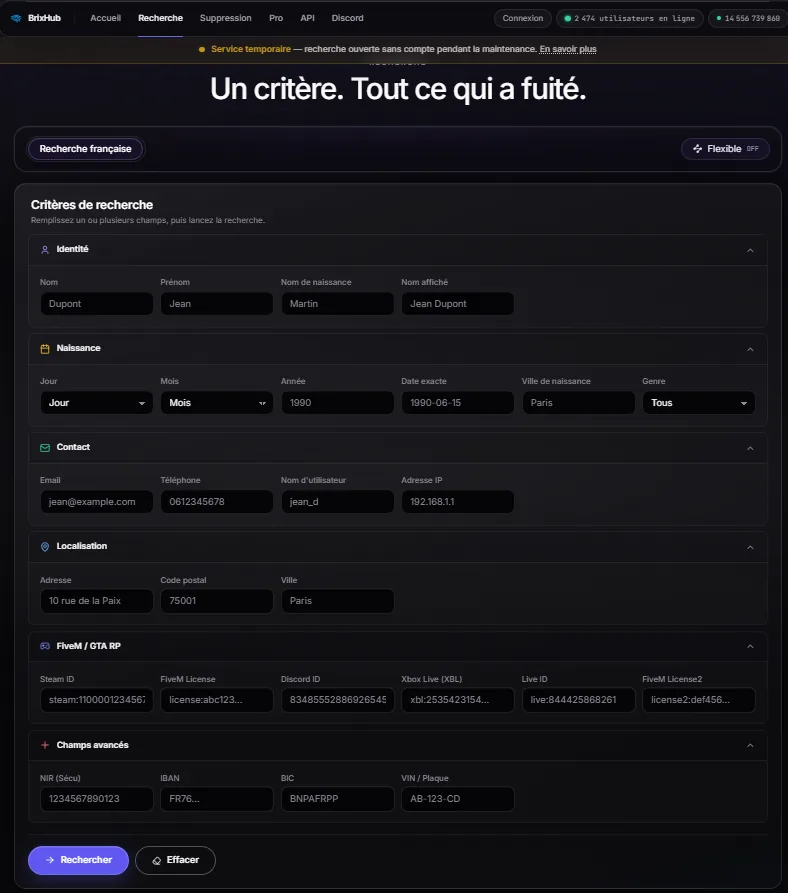
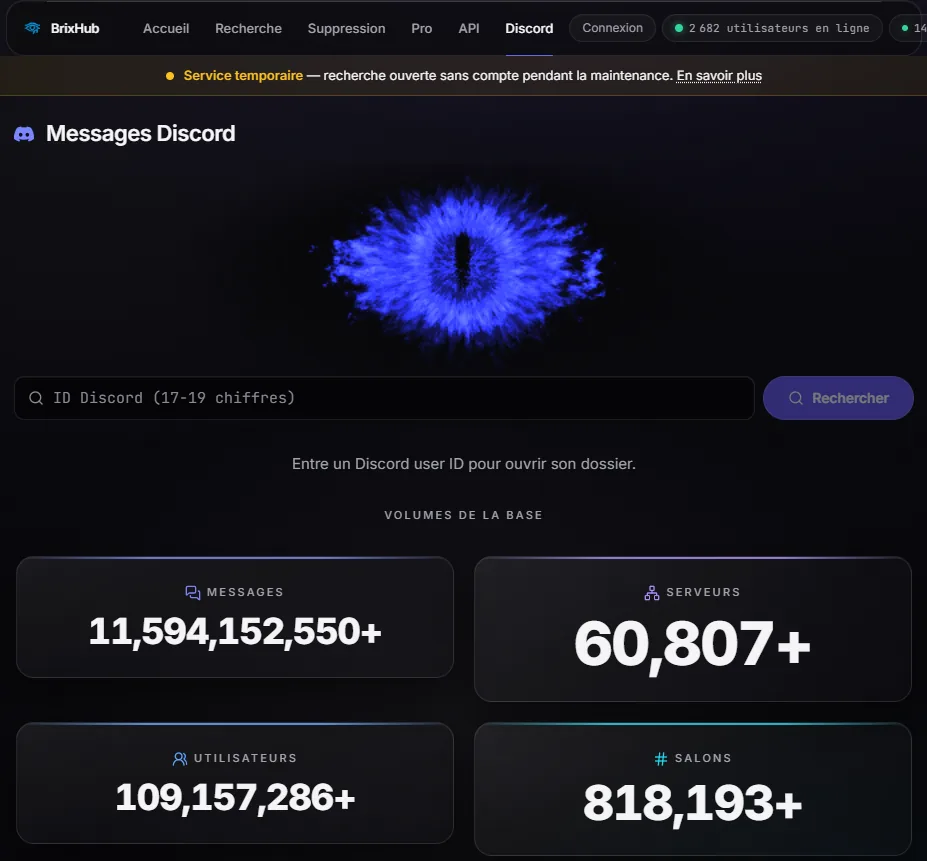
Effrayant ? C’est pourtant le concept de « lookup », dont les autorités se saisissent désormais pour lutter contre ces services. Si le vol de données personnelles n’est pas un phénomène nouveau, leur mise à disposition libre et accessible à tous soulève des enjeux majeurs.
Le phénomène des « lookups » : enjeux et préoccupations
Un « lookup » désigne le fait d’agréger plusieurs bases de données compromises afin de permettre une recherche transversale à partir d’une information personnelle. Selon la CNIL, ces services compilent le plus souvent des informations provenant de violations de données qui ont ensuite été diffusées sur internet3.
Un « lookup » n’est pas nécessairement à l'origine de chacune des cyberattaques ayant permis d'obtenir les données. Mais le fait de récupérer, stocker, organiser, indexer puis rendre interrogeables des données obtenues antérieurement constitue en lui-même une nouvelle utilisation des données.
Or, ces services qui permettent l’exposition des données personnelles favorisent notamment :
- l'usurpation d'identité, les arnaques ciblées, les tentatives de phishing, voire des cambriolages ou homejackings ;
- des violences potentielles liées en outre à la levée de l’anonymat en ligne, ainsi que des faits de harcèlement ou de chantage, y compris à l’encontre de mineurs, comme le souligne Signal-Arnaques4.
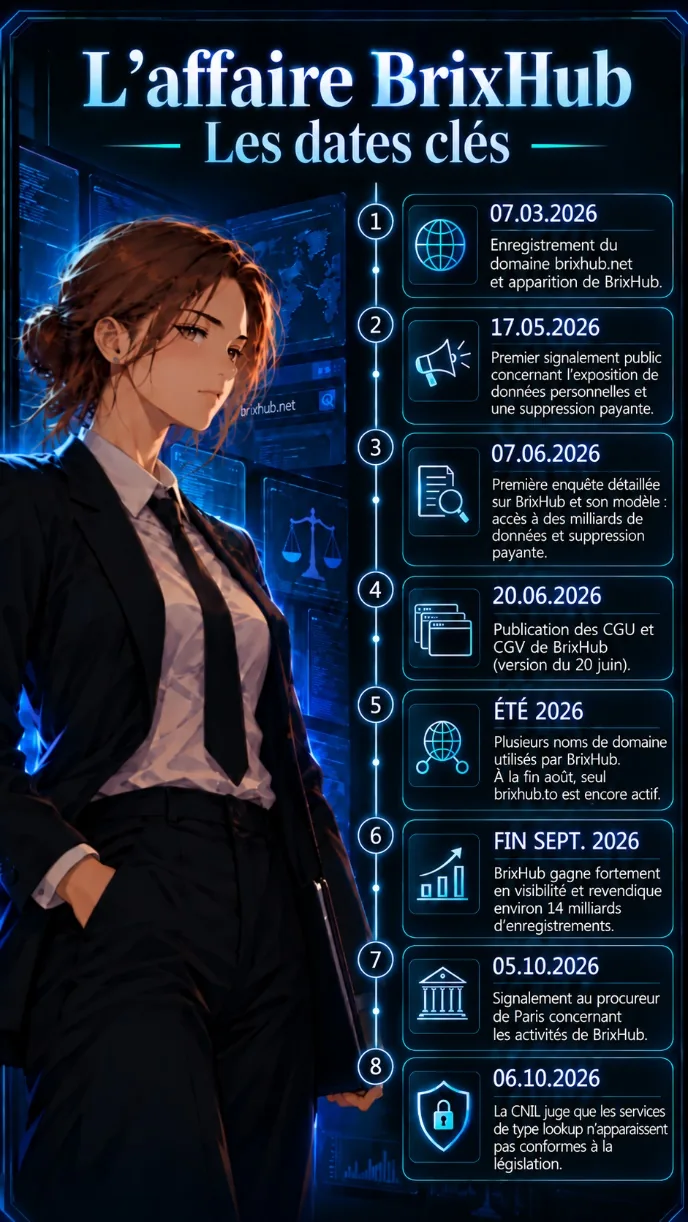
La CNIL a indiqué à la presse recevoir de nombreuses plaintes concernant ce type de service. Interrogée spécifiquement sur les « lookups », elle considère qu'« en l'état actuel du droit, ces services n'apparaissent pas conformes à la législation » 3. Elle indique intervenir auprès des éditeurs et hébergeurs et transmettre, lorsque cela est nécessaire, des signalements au parquet spécialisé en cybercriminalité.
La plateforme Signal-Arnaques a elle aussi reçu des signalements dès le mois de mai 2026. Une enquête publiée le 7 juin 2026 permet d’identifier que BrixHub recourt à plusieurs noms de domaine4.
En apparence, BrixHub feint d’opérer en toute légalité, avec la publication le 5 octobre dernier de CGU, CGV, mentions légales, politique de remboursement, de transparence et même une politique de confidentialité au sein de laquelle BrixHub affirme appliquer pour les personnes situées dans l’Union européenne « en outre le Règlement (UE) 2016/679 (« RGPD »), conformément à son article 3, paragraphe 2 ».
Le « lookup » à l’épreuve du droit des données personnelles
Le « lookup » réalise un traitement de données personnelles5 au sens de l’article 4 du RGPD, dès lors que ses services consistent notamment à indexer, structurer, organiser et rendre consultables de telles données. En déterminant les finalités et les moyens des opérations d’indexation, la société « ООО мостхаб (MostHub) » est responsable de ces traitements.
Or, force est de constater qu’en offrant des services à des individus situés au sein de l'Union européenne, consistant à traiter leurs données personnelles, la société russe est assujettie au respect du RGPD (comme cette dernière le rappelle à juste titre dans sa politique de confidentialité)6.
Dans cette politique, BrixHub met notamment en avant les points suivants :
- Données indexées : « L'index contient des données issues de fuites rendues publiques par des tiers (…) Ces données sont restituées en l'état et peuvent être inexactes ou obsolètes » ;
- Finalités et bases légales : « Indexation et mise à disposition de données déjà publiques à des fins de sécurité et d'investigation : intérêt légitime, assorti d'un droit de suppression simple et gratuit » ;
- Suppression de vos données de l’index : « Un simple e-mail (…) suffit. (…) Aucun justificatif n'est demandé, sauf doute sérieux sur la demande. (…) La suppression est effectuée sous trois (3) jours ouvrés. La fiche disparaît de la recherche, de l'arbre familial et de l'API. Seule une empreinte technique minimale est conservée pour empêcher sa réindexation. La suppression immédiate par crédits de suppression reste une option facultative ; elle ne conditionne en rien la voie gratuite ».
Autrement dit, BrixHub sous-entend (i) qu’elle dispose du droit de réutiliser des données volées rendues publiques par des tiers et (ii) qu’elle offre la possibilité de supprimer gratuitement les données personnelles avec « un simple e-mail ». Pourtant, dans l’onglet « suppression », la demande de suppression des données est proposée comme un service payant, sans rappel du principe de gratuité.
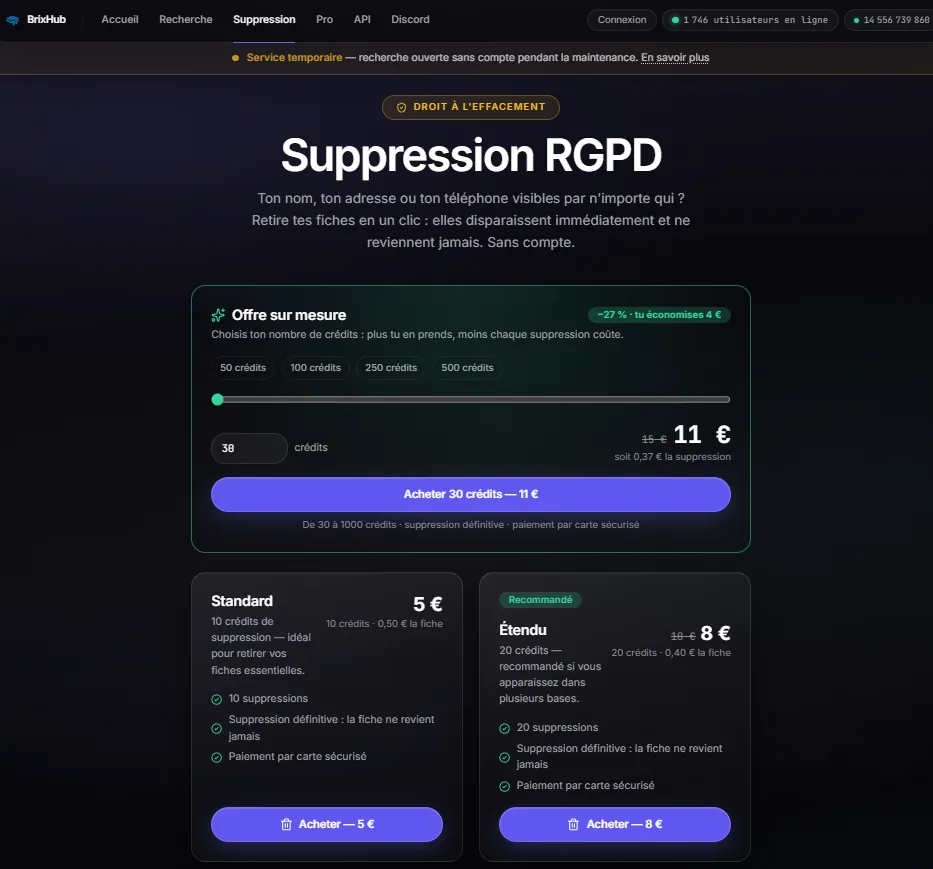
En tout état de cause, les traitements de données personnelles opérés par BrixHub et de manière générale par les « lookups » n’apparaissent pas conformes à la loi.
En pratique, les manquements à la règlementation sur les données personnelles peuvent être nombreux. À titre d’exemple, plusieurs exigences méritent d’être rappelées :
- L’origine illicite d’une donnée ne lui fait pas perdre sa qualification de donnée personnelle et n’autorise pas un tiers à effectuer sans autorisation un traitement sur ces dernières. La CNIL le rappelle expressément à propos des informations accessibles en ligne : même lorsqu'elles sont publiquement accessibles, elles demeurent des données personnelles et leur réutilisation est soumise au respect du RGPD. Aussi, un responsable de traitement qui réutilise une base de données publiquement accessible est tenu de contrôler le caractère licite de celle-ci7. En l’espèce, BrixHub affirme de manière transparente que les données sont issues de fuites ou vols de données ce qui ne fait pas de doute sur leur origine illicite ;
- Le traitement de données personnelles doit reposer sur une base légale. Lorsqu'une entreprise réutilise une donnée personnelle qui a déjà été publiée, elle réalise un nouveau traitement dont elle doit elle-même justifier la licéité (consentement, contrat, obligation légale, sauvegarde des intérêts vitaux, mission d'intérêt public ou intérêt légitime). La société BrixHub s’appuie sur le principe d’intérêt légitime. Pour justifier une telle base légale, la CNIL rappelle qu'il faut procéder à une véritable mise en balance entre l'intérêt de l'entreprise et les droits et libertés des personnes, en tenant compte notamment de leurs attentes raisonnables et de l'intensité de l'atteinte portée à leur vie privée8. Or, le service proposé constitue une ingérence particulièrement importante dans la vie privée des personnes concernées. Dans ces conditions, il semblerait particulièrement difficile de justifier juridiquement un tel traitement sur le seul fondement de l’intérêt légitime à fournir un outil OSINT. À défaut de base légale identifiée, le traitement est illicite.
- Les données personnelles dites sensibles bénéficient d’une protection renforcée. L'article 9 du RGPD interdit, par principe, le traitement de catégories particulières de données, notamment celles révélant l'origine raciale ou ethnique, les opinions politiques, les convictions religieuses, l'appartenance syndicale, ainsi que les données génétiques, biométriques, de santé ou relatives à la vie sexuelle ou à l'orientation sexuelle. Si certaines bases indexées par BrixHub comportent de telles informations, leur traitement imposerait donc la satisfaction de l'une des exceptions spécifiques prévues par l'article 9 du RGPD.
- Le droit des personnes concernées (notamment à l’effacement) est en principe gratuit. L’article 12 du RGPD rappelle qu’en principe9, aucun paiement n’est exigé pour prendre toute mesure au titre du droit à l’effacement. Ce dernier peut être exercé notamment lorsque les données ont fait l'objet d'un traitement illicite ou, dans certaines hypothèses, lorsque la personne exerce valablement son droit d'opposition et qu'aucun motif légitime impérieux ne justifie la poursuite du traitement.
Le « lookup » à l’épreuve du droit pénal
Les autorités judiciaires françaises ont été saisies dès les mois de mai et juin 2026 au sujet des services de « lookups ».
Anne Le Hénanff, la ministre déléguée chargée de l’Intelligence artificielle et au Numérique, a annoncé avoir effectué le 5 octobre dernier un signalement auprès du procureur de la République de Paris en ce qui concerne le site BrixHub sur le fondement de l'article 40 du Code de procédure pénale10. Son cabinet a évoqué « de probables piratages de systèmes de traitement automatisé de données à caractère personnel, de sociétés commerciales » ainsi que des faits susceptibles de relever de l'accès frauduleux à un système et de l'extraction ou de la détention frauduleuse de données informatiques11.
En synthèse, les faits pourraient tomber sous le coup des infractions suivantes :
- L’accès ou le maintien frauduleux dans tout ou partie d’un système de traitement automatisé de données (STAD) (article 323-1 du Code pénal12). Cette infraction concerne en premier lieu l'auteur du piratage initial : celui qui pénètre sans autorisation dans le système d'une entreprise ou d'un organisme afin d'y récupérer des fichiers. Si les bases proposées par BrixHub proviennent effectivement de cyberattaques contre des entreprises, leurs auteurs initiaux sont donc susceptibles de relever de ces dispositions ;
- L’extraction, la détention, la reproduction et la transmission frauduleuse de données (article 323-3 du Code pénal13). Ce fondement pourrait être envisagé si l’enquête démontre que la plateforme détient, copie ou diffuse sciemment des bases de données issues de systèmes compromis, dans des conditions frauduleuses. Cette qualification dépend de plusieurs éléments factuels : origine des bases, conditions dans lesquelles elles ont été acquises, connaissance de cette origine et rôle exact de l'opérateur dans leur obtention ou leur diffusion ;
- Le recel de données (article 321-1 du Code pénal14). Il s’agit du fait de dissimuler, détenir, transmettre ou exploiter sciemment des données informatiques (informations confidentielles, données personnelles notamment) en sachant qu'elles proviennent d'un crime ou d'un délit (comme un piratage informatique ou un vol). À ce titre, la CNIL attire l’attention des réutilisateurs de bases de données en indiquant que « le responsable du traitement qui réutilise les données doit s’assurer qu’il n’est pas en train de réutiliser une base de données dont la constitution était manifestement illicite (par exemple, provenant d’une fuite de données) » 7.
En conséquence, bien que BrixHub se présente comme une plateforme indexant « des données issues de fuites déjà rendues publiques par des tiers, afin de permettre à chacun de savoir ce qui est exposé à son sujet, d'en obtenir le retrait, et aux professionnels de la sécurité et de l'investigation de mener leurs recherches »15, le fait qu'un fichier piraté circule déjà sur internet ne purge pas son origine illicite.
En conclusion
Le dossier BrixHub dépasse la simple polémique autour d'un site internet isolé. Les plateformes de « lookup » sont amenées à se multiplier y compris en dehors de l’espace du darknet. Elles sont accessibles à tous et alimentent un business model dangereux. Elles seront par ailleurs difficiles à traquer, notamment en raison de leur identification, de la présence d’éléments d’extranéité (sociétés exploitantes étrangères) et de la multiplication des noms de domaine.
Le phénomène des « lookups » remet ainsi au centre des débats l’origine même du problème : la cybersécurité et la protection des données personnelles, encore trop souvent reléguées au second plan dans de nombreuses entreprises et institutions publiques.
- CGU et CGV du site brixhub.to à jour du 5 octobre 2026 ↩
- MOD permettant de rejoindre un serveur de roleplay communautaire ↩
- Article 20minutes.fr « C’est quoi Brixhub, ce « lookup » aux 11 milliards de données personnelles piratées ? » en date du 6 octobre 2026 ↩ ↩
- Article Signal-arnaques.com « Brixhub : Un business modèle basé sur le recel de données piratées » en date du 7 juin 2026 ↩ ↩
- Pour mémoire, l’article 4 du RGPD définit une donnée personnelle comme « toute information se rapportant à une personne physique identifiée ou identifiable » et un traitement de données personnelles comme « toute opération ou tout ensemble d'opérations effectuées ou non à l'aide de procédés automatisés et appliquées à des données ou des ensembles de données à caractère personnel ». ↩
- Article 3 du RGPD ↩
- Article CNIL « Réutilisation de bases de données : les vérifications nécessaires pour respecter la loi » en date du 23 janvier 2025 ↩ ↩
- Article CNIL « L’intérêt légitime : comment fonder un traitement sur cette base légale ? » en date du 29 novembre 2019 ↩
- L’article 12, paragraphe 5, du RGPD prévoit que lorsque les demandes d'une personne concernée sont manifestement infondées ou excessives, notamment en raison de leur caractère répétitif, le responsable du traitement peut exiger le paiement de frais raisonnables qui tiennent compte des coûts administratifs supportés pour fournir les informations, procéder aux communications ou prendre les mesures demandées. En tout état de cause, la CNIL et le gouvernement invitent les personnes concernées à ne procéder à aucun paiement. ↩
- Article 40 du Code de procédure pénale ↩
- Article de Libération « Publication de données piratées : la plateforme Brixhub poursuivie par le ministère du numérique » en date du 6 octobre 2026 ↩
- Article 323-1 du Code pénal ↩
- Article 323-3 du Code pénal ↩
- Article 321-1 du Code pénal ↩
- Rapport de transparence de BrixHub en date du 5 octobre 2026 accessible sur le site brixhub.to ↩